ActiveDirectroyからCloud UniPassへのアカウントを同期するためのツールです。(Windows Server 2025 対応済み)
以降の作業は、管理者権限のあるアカウントで行ってください。
同期可能な処理
| 同期方向 | 処理 | 内容 |
|---|---|---|
| AD → Cloud UniPass | 追加 | ADユーザ追加時にCloud UniPassアカウントを追加する |
| 削除 | ADユーザ削除時にCloud UniPassアカウントを無効にする | |
| PW変更 | ADユーザのPWを変更したときにCloud UniPassのWinログイン情報を更新する |
データダウンロード
ツールのデータ「ADSync.zip」は下記ボタンよりダウンロードいただけます。

ADSync.zip | 6.16 MB
ダウンロード
同期可能な情報
| ADの属性 | 同期 方向 | Cloud UniPassのデータ | 内容 |
|---|---|---|---|
| userPrincipalName sAMAccountName employeeNumber givenName sn displayName | ⇒ | userId | Cloud UniPassのユーザーID ADの属性を指定して同期 |
| userPrincipalName | userName (appData50008) | Cloud UniPass Windows Logonのユーザー名 | |
| password | plainPassword (appData50008) | Cloud UniPass Windows Logonのパスワード | |
| password | Cloud UniPassのパスワード | ||
| displayName | userName | Cloud UniPassの表示名 | |
| description | description | 詳細 | |
| group | groupId | 設定どおりに変換して同期 | |
| managedBy | roll | ドメインの管理者権限の時にCloud UniPassのカスタマ管理者の権限を付与 |
モジュールのインストール
- ADサーバーで「ADSync.zip」を解凍し「C:¥CloudUniPass¥ADSync」へ展開(コピー)します。
- 「ADSyncAdminTool.exe」を実行し、管理者ツールを起動します。
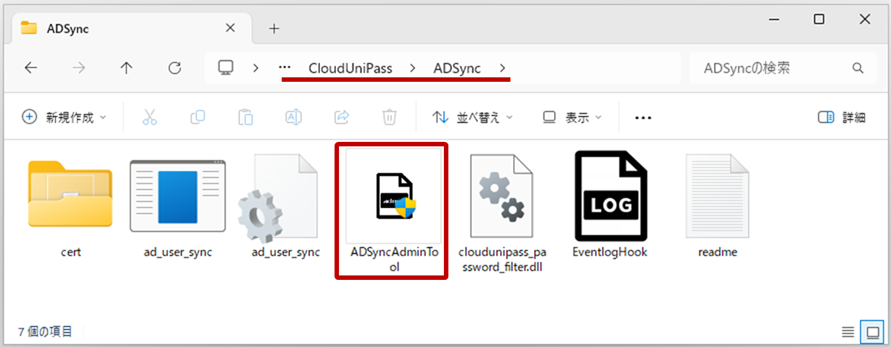
ファイル 機能 ADSyncAdminTool.exe AD同期ツールのインストールと動作確認を行うための管理者用ツールです。 ad_user_sync.exe AD同期ツールの本体です。Windowsサービスとして動作します。 cloudunipass_password_filter.dll ADユーザーのパスワード変更を検出してAD同期ツール本体に通知します。 EventlogHook.exe イベントログの変更を受け、ADユーザーの削除をAD同期ツール本体に通知します。 ad_user_sync.ini 同期ツールの設定ファイルです。 - 「インストール」ボタンをクリックしてAD同期ツールのインストールを実行します。
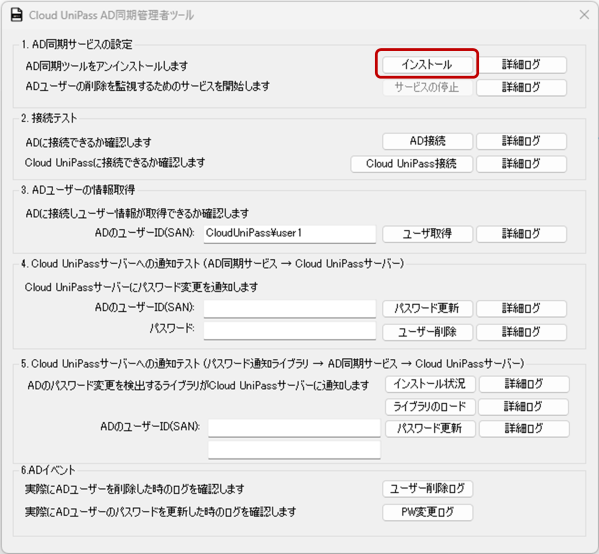
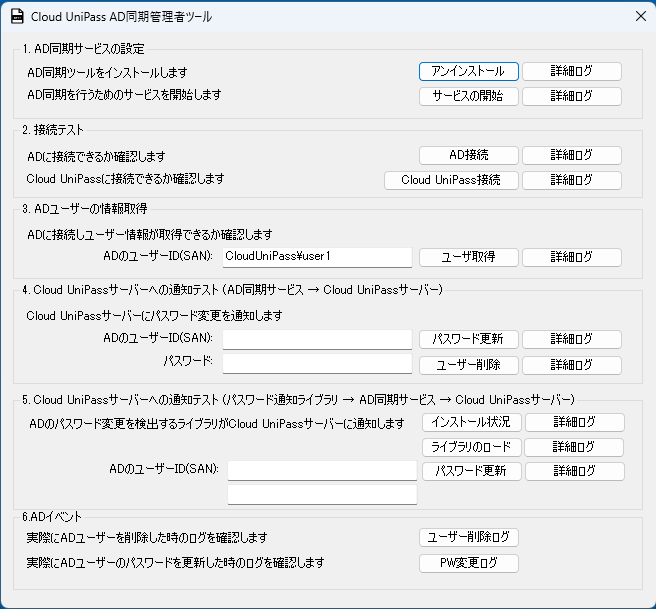
主なメニュー項目とボタンの機能は以下の通りです。 メニュー項目 ボタン名称 機能 AD同期サービスの設定 インストール PCにAD同期ツールのサービスをインストールします。 アンインストール インストールしたものをすべて削除し、サービスを解除します。 サービスの開始 AD同期ツールのサービスを開始します。 サービスの停止 AD同期ツールのサービスを停止します。 接続テスト AD接続 ADへの接続を行います。
また、AD設定後の動作確認に使用します。Cloud UniPass接続 ADユーザーの情報取得 ユーザー情報取得 ADへ接続し、ユーザー情報が取得可能か確認します。 Cloud UniPassサーバーへの通知テスト パスワード更新 ADのユーザーを追加した際の処理を呼び出してテスト実行します。 ユーザー削除 ADのユーザーを削除した際の処理を呼び出してテスト実行します。 ADイベント ユーザー削除ログ 実際のADユーザーを削除した際のログを確認できます。 PW更新ログ 実際のADユーザーのパスワードを更新した際のログを確認できます。 - 「インストール」を実行時には以下の処理を行います。
- cloudunipass_password_filter.dllをシステムフォルダにコピー
- cloudunipass_password_filter.dllをレジストリに登録
- HKEY_LOCAL_MACHINE\SYSTEM\CurrentControlSet\Control\Lsa
- Notification Packages(REG_MULTI_SZ)にcloudunipass_password_filterを追加
- ad_user_sync.exeをサービスに登録
- フォルダの作成(C:\Log)
- OSを再起動します。同期ツールのインストールはこれで完了です。
ADへの接続方法
AD同期ツールから接続時、ADへの接続には「LDAP (シンプルバインド)」「LDAP(StartTLS)」「LDAPS(SSL/TLS)」の3通り方法があります。
詳細は「AD同期接続設定」を参照してください。
AD同期ツールの設定
- AD同期ツールの設定は「C:\Cloud UniPass\ADSync\」にある iniファイルで行います。
「ad_user_sync.ini」をエディタ等で編集し、設定の変更を行ってください。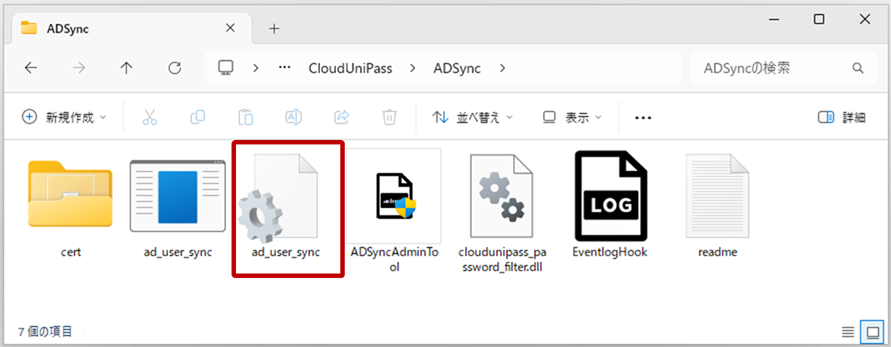
キー 必須 内容 [cloudunipass] url ー Cloud UniPassのエンドポイント(通常時は設定不要)
検証やデモ用途で本番環境以外のサーバーを利用する場合に指定します。customerId 必須 Cloud UniPassのカスタマーIDを設定します。 userId 必須 同期に使うCloud UniPassアカウントのユーザーIDを設定します。 password 必須 同期に使うCloud UniPassアカウントのパスワードを設定します。 proxy ー プロキシサーバーを経由して通信する場合に指定します。 [ad]( [ad2] は、マルチドメイン時に設定) connectType 必須 ADへの接続方法を選択します。詳細は「AD同期接続設定」を参照。
0:LDAP (デフォルト)
1:LDAP+StartTLS
2:LDAPSuri 必須 ADのエンドポイントを選択します。
ldap://localhost:389(LDAP、LDAP+StartTLS時)
ldaps://localhost:636(LDAPS時)bindDN 必須 ADに接続する際のユーザID (UPN形式) bindPassword 必須 ADに接続する際のパスワード domain 必須 接続先のドメインを指定(UPN形式) workgroup 必須 接続先のドメイン名を指定(ワークグループ形式) [group1] ~ [group20](詳細は「グループの振り分け条件」を参照) cloudunipass_groupid ー 条件に一致したユーザーを同期するCloud UniPassのグループIDを指定します。
一致したユーザーを同期しない場合は「non」を指定します。attribute1 ー 1つ目の条件の属性を指定します。アトリビュートは以下を指定できます。
・ou:OU名
・memberOf:所属するグループ
・company:会社名
・department:部署
・title:役職
・physicalDeliveryOfficeName:事業所
・info:メモ欄data1 ー 1つ目の条件のデータを指定します。完全一致のみ。 attribute2 ー 2つ目の条件の属性を指定します。
条件が1つの場合は場合はコメントアウト、または空白を指定します。data2 ー 2つ目の条件のデータを指定します。
条件が1つの場合は場合はコメントアウト、または空白を指定します。[userSync] port ー 待ち受けポート番号を指定します。ADにインストールしたツール間で通信を行います。 subUri* ー 別のADにインストールしたuserSyncのURLを設定します。
ADが複数台ある場合はすべて記載してください。
記入例:subUri1=https://ad2.cec.co.jp:10456addUser ー Cloud UniPassアカウントが無い場合に自動で作成するか否かを設定します。
0:Cloud UniPassのアカウントを作成しない
1:Cloud UniPassのアカウントを作成する(デフォルト)addUserDefault ー グループ振り分けの条件に一致しないユーザーをCloud UniPassに登録するか否かを設定します。
0:登録しない
1:Cloud UniPassのdefault-groupに登録する(デフォルト)delUser ー ADユーザーを削除したときにCloud UniPassアカウントを削除するか否かを設定します。
0:Cloud UniPassのアカウントは削除しない(デフォルト)
1:Cloud UniPassのアカウントを削除するCloudunipassPasswordSync ー ADパスワードの更新時にCloud UniPassのパスワードを更新するか否かを設定します。
0:更新しない
1:更新する(デフォルト)WinloginPasswordSync ー ADパスワードの更新時にCloud UniPassのWindowsログイン情報を更新するか否かを設定します。
0:更新しない
1:更新する(デフォルト)managedBy ー 「Domain Admins」に所属するユーザーをCloud UniPassの管理者として登録するか否かを設定します。
0:権限は同期しない
1:(デフォルト)
・管理者グループに所属するアカウントは、テナント管理者として登録&更新が行われる。
・管理者グループに所属しないアカウントは、一般ユーザーとして登録され権限の更新は行われない。userId ー Cloud UniPassのユーザーIDとして登録するADの属性を設定します。
・sAMAccountName:Cloud UniPass\userのuserの部分がCloud UniPassのユーザIDになります
・userPrincipalName:user@Cloud UniPass.localがCloud UniPassのユーザIDとなります
・employeeNumber
・mail
・givenName
・sn
・displayNamename ー Cloud UniPassの表示名として登録するADの属性を設定します。
表示名を更新するかどうかは「updateName」の項目で指定します。
・userPrincipalName:ユーザーログオン名 user01@Cloud UniPass.local
・upnUser:userPrincipalNameの@から前の部分
・sAMAccountName:ユーザーログオン名 Windows2000以前 「Cloud UniPass\user01」の\から後ろの部分
・employeeNumber:社員番号
・mail:電子メール
・sn+givenName:性+名前 ※間に半角スペースが入ります。
・givenName:名
・sn:性
・displayName:表示名updateName ー Cloud UniPassの表示名を上書きするか否かを設定します。
0:Cloud UniPassの表示名ある場合は上書きしない(デフォルト)
1:Cloud UniPassの表示名ある場合は上書きするsyncInterval ー ActiveDirectoryのユーザー情報更新をチェックするタイミング(分)を設定します。間隔が短いほどリアルタイムに近くなりますが、ADサーバーへの負荷が高くなります。
0:チェックしない
1~59:指定した分間隔でチェックする
60:1時間毎にチェックする(デフォルト)
120:2時間毎にチェックする
1440:24時間毎にチェックするupdateInterval ー 指定した時間以内(分)に更新されたActiveDirectoryのユーザーを同期します。syncIntervalより長い時間を指定してください。複数回の同期を行っても動作上の問題はありません。
60:1時間以内に更新されたユーザー情報を同期する
120:2時間以内に更新されたユーザー情報を同期する(デフォルト)
1440:24時間以内に更新されたユーザー情報を同期する - 編集完了後は、管理者ツールの「接続テスト」項目にある、「AD接続」ボタン、「Cloud UniPass接続」ボタンから接続の確認をします。
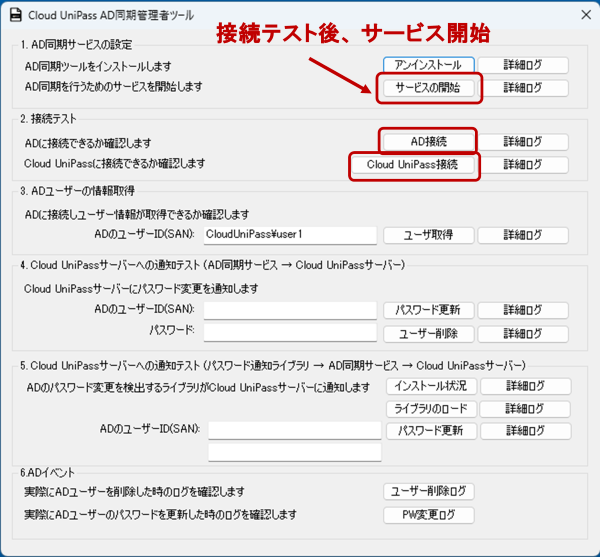
- テスト後、問題が無ければツールの「サービスの開始」ボタンからサービスを開始してください。
グループの振り分け条件
Cloud UniPassのグループへの同期条件を詳細に指定することができます。
下記情報を参考に「ad_user_sync.ini」ファイルをエディター等で編集します。
グループ振り分け条件は、1つの[group]セクションを1つのグループ振り分け条件とし、1~20まで指定できます。
- グループへの振り分けは最大で20まで指定できる:Cloud UniPassのグループを最大20個作成し振り分けが可能
- 同期条件のアトリビュートは2つまで指定できる
- 条件を上から確認していき一致した条件のグループに振り分ける
- 同期先にはCloud UniPassのグループを指定できる、または同期しないことも指定できる
例えば以下のような振り分けが可能
- 例1
- 部署名(department )がdev2、役職(title)が課長のユーザーはCloud UniPass_dev2_admin_groupグループ
- 部署名(department )がdev2のユーザーはCloud UniPass_dev2_groupグループ
- 例2
- OU(ou)がeigyo_ouで事業所(physicalDeliveryOfficeName)がtokyoのユーザーはtokyo_eigyoグループ
- OU(ou)がeigyo_ouで事業所(physicalDeliveryOfficeName)がnagoyaのユーザーはnagoya_eigyoグループ
- OU(ou)がeigyo_ouのその他の人ははeigyoグループ
- 例3
- メモ欄(info)がgroup1のユーザーはgroup1グループ
- メモ欄(info)がgroup2のユーザーはgroup2グループ
- その他の人は同期しない
グループポリシーの設定
ADでユーザーを削除する際にイベントログが出力されるよう、グループポリシーを設定します。グループポリシーの設定手順は以下の通りです。
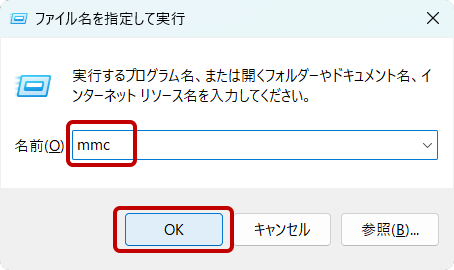
- Windowsキー + R で「ファイル名を指定して実行」を開き、「mmc」と入力してOKを押します。
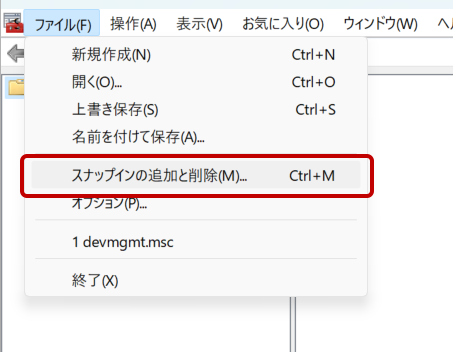
- 「Microsoft管理コンソール」が開いたら、ファイルメニューの「スナップインの追加と削除」を選択します。
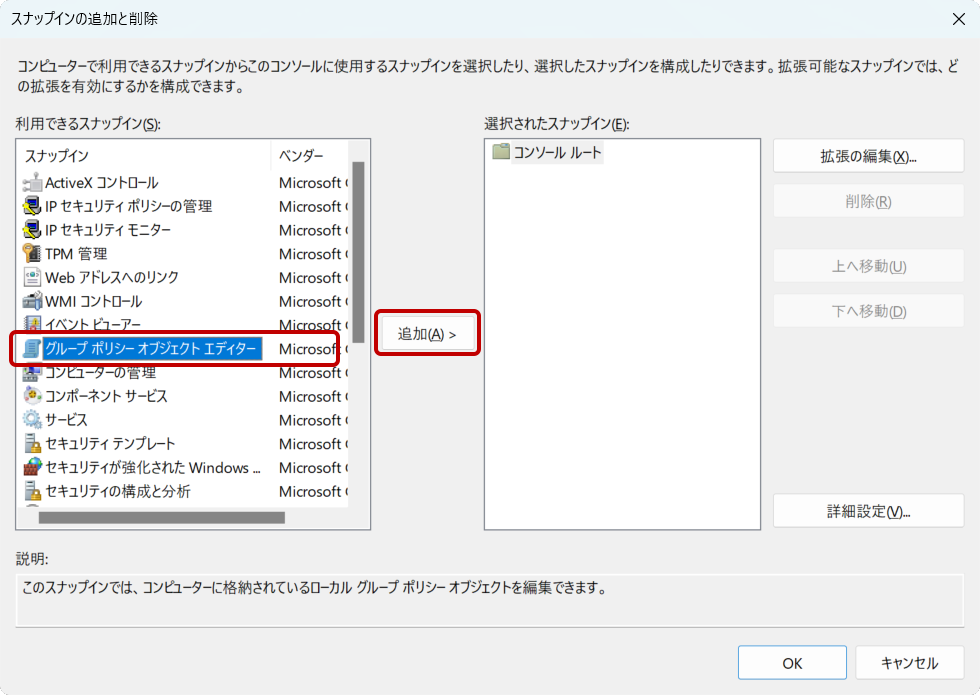
- 「利用できるスナップイン」列から「グループポリシーの管理(グループポリシーオブジェクトエディター)」を選択して、追加します。
- ドメインを選択して右クリックメニュー「このドメインにGPOを作成し、このコンテナにリンクする」を選択、任意の名前を設定します。
- リンクされたグループポリシーから作成したポリシーを選択し、右クリックメニューの「編集」を選択します。
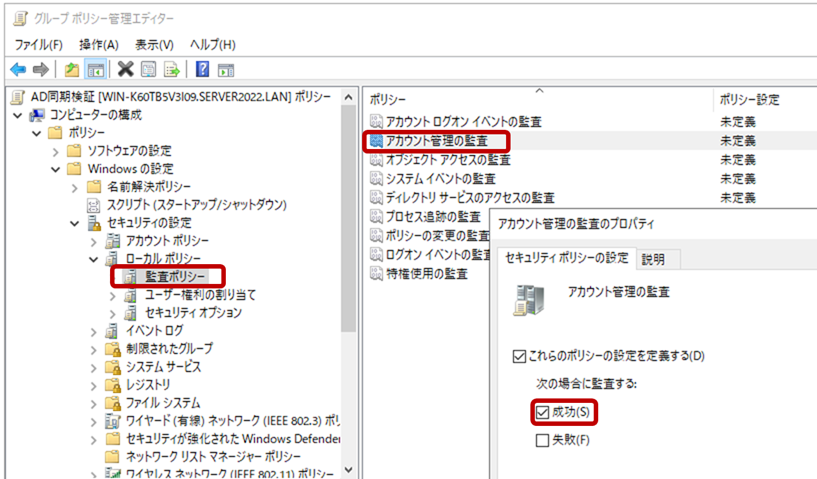
- 「コンピュータの構成」→「ポリシー」→「Windowsの設定」→「セキュリティの設定」→「ローカルポリシー」→「監視ポリシー」から「アカウント管理の監査」を選択し「成功」を監査対象にします。
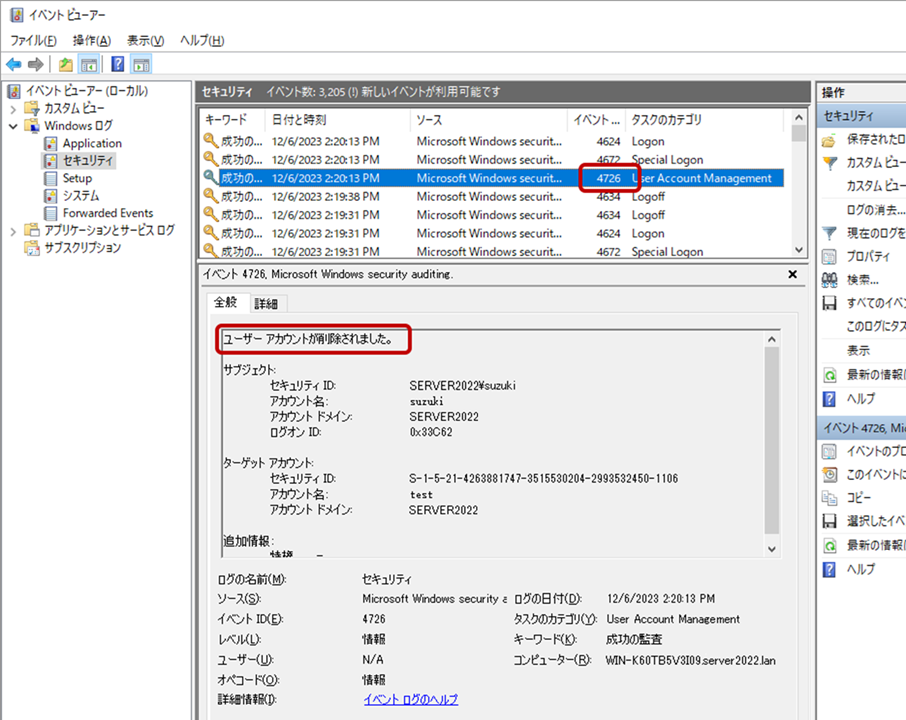
- 動作確認をします。ドメインにアカウントを追加、削除後、イベントログに「ID4726」のイベントが出力されることを確認してください。